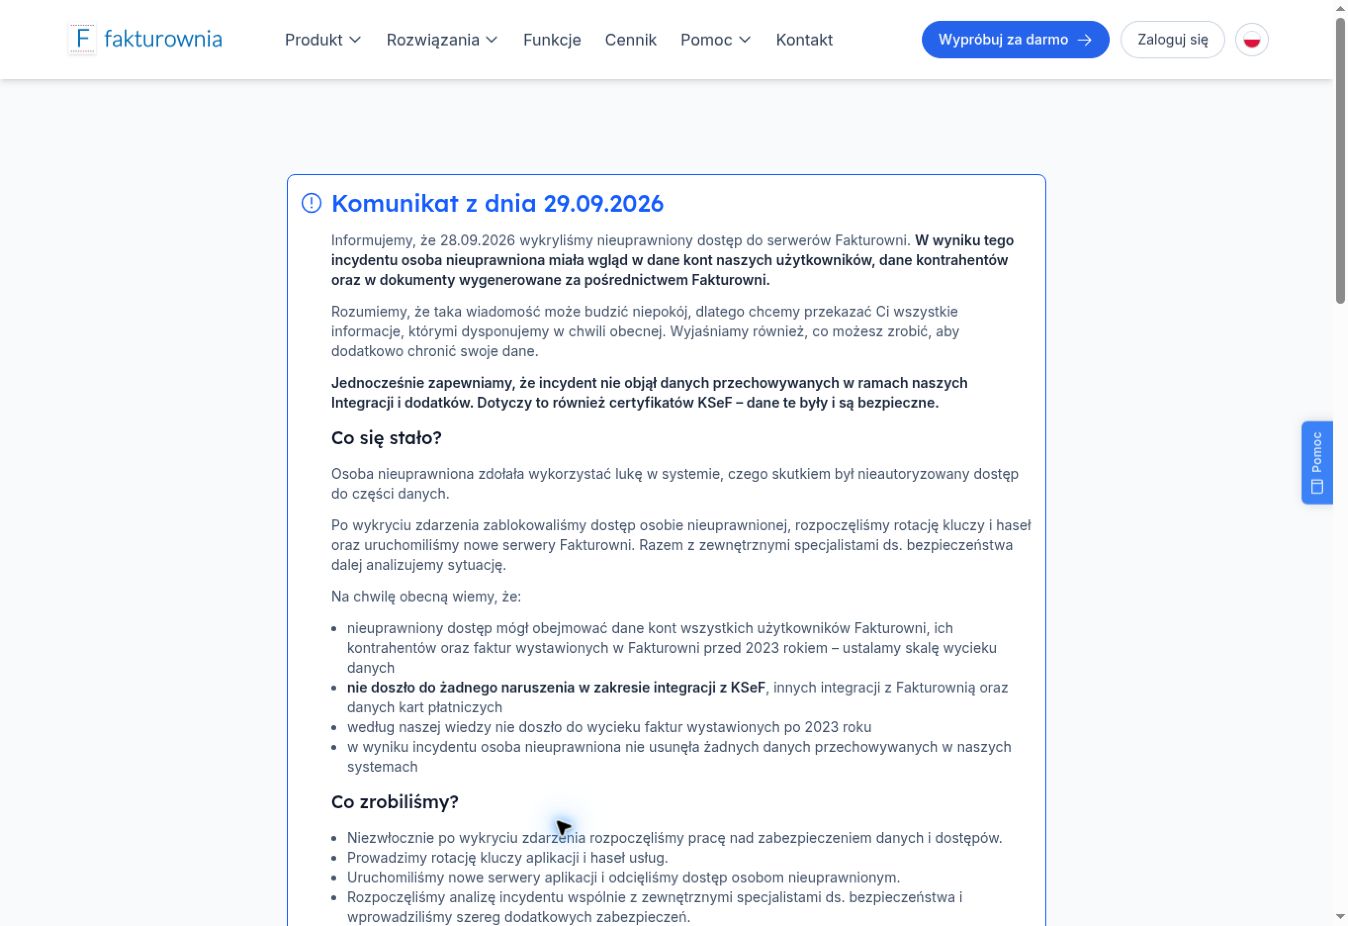
Fakturownia poinformowała o wykryciu nieuprawnionego dostępu do swoich serwerów. Incydent został zauważony 28 września 2026 roku, a jego dokładna skala nadal jest ustalana. Z dotychczasowych komunikatów wynika, że osoba nieuprawniona mogła uzyskać dostęp między innymi do danych kont użytkowników, danych kontrahentów oraz części dokumentów wygenerowanych w systemie.
To poważna sytuacja, szczególnie dla firm przechowujących w programie dane klientów, numery rachunków bankowych i informacje o rozliczeniach. Nie ma jednak podstaw, aby twierdzić, że naruszenie objęło dane znajdujące się w Krajowym Systemie e-Faktur. Ministerstwo Finansów przekazało, że nie stwierdzono naruszenia bezpieczeństwa KSeF ani wycieku danych pozostających w tym systemie.
Co wiadomo o incydencie?
Według komunikatu Fakturowni osoba nieuprawniona wykorzystała lukę w systemie i uzyskała dostęp do części danych. Po wykryciu zdarzenia firma zablokowała nieautoryzowany dostęp, rozpoczęła rotację kluczy i haseł usług, uruchomiła nowe serwery oraz rozpoczęła analizę z udziałem zewnętrznych specjalistów do spraw bezpieczeństwa.
Incydent zgłoszono Policji, w tym Centralnemu Biuru Zwalczania Cyberprzestępczości, CERT Polska oraz Prezesowi Urzędu Ochrony Danych Osobowych.
Jakie dane mogły zostać naruszone?
- dane kont firm i użytkowników, w tym skróty haseł
- tokeny sesji, tokeny API i tokeny integracji generowane po stronie Fakturowni
- numery rachunków bankowych i dane o płatnościach
- dane kontrahentów klientów
- część danych z faktur
- klucze i hasła systemowe aplikacji
Fakturownia podała również, że dostęp mógł dotyczyć danych kont wszystkich użytkowników, ich kontrahentów oraz faktur wystawionych przed 2023 rokiem. Firma nadal ustala rzeczywistą skalę wycieku. Lista danych, do których potencjalnie uzyskano dostęp, nie oznacza jeszcze, że każdy z tych elementów został wykradziony w przypadku każdego klienta.
Czego incydent nie objął według obecnych ustaleń?
Fakturownia informuje, że nie doszło do naruszenia danych przechowywanych w ramach integracji i dodatków, w tym certyfikatów KSeF, ani danych kart płatniczych. Według obecnej wiedzy firmy nie doszło również do wycieku faktur wystawionych po 2023 roku, a atakujący nie usunął danych z systemu.
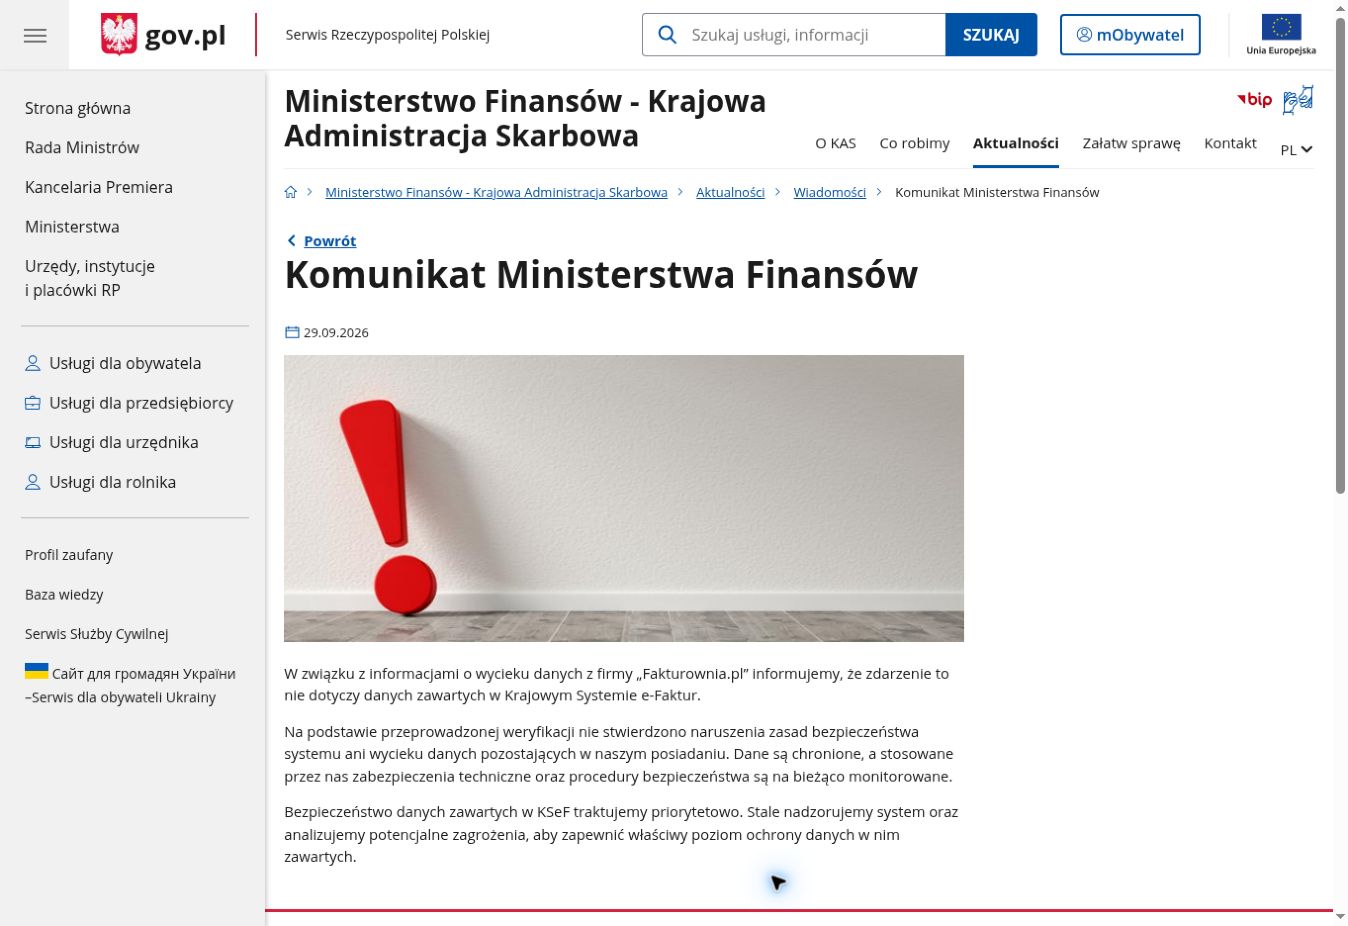
Ministerstwo Finansów niezależnie przekazało, że incydent w Fakturowni nie dotyczy danych zawartych w KSeF. Po weryfikacji nie stwierdzono naruszenia zabezpieczeń tego systemu ani wycieku danych pozostających w posiadaniu administracji skarbowej.
Co powinien zrobić użytkownik Fakturowni?
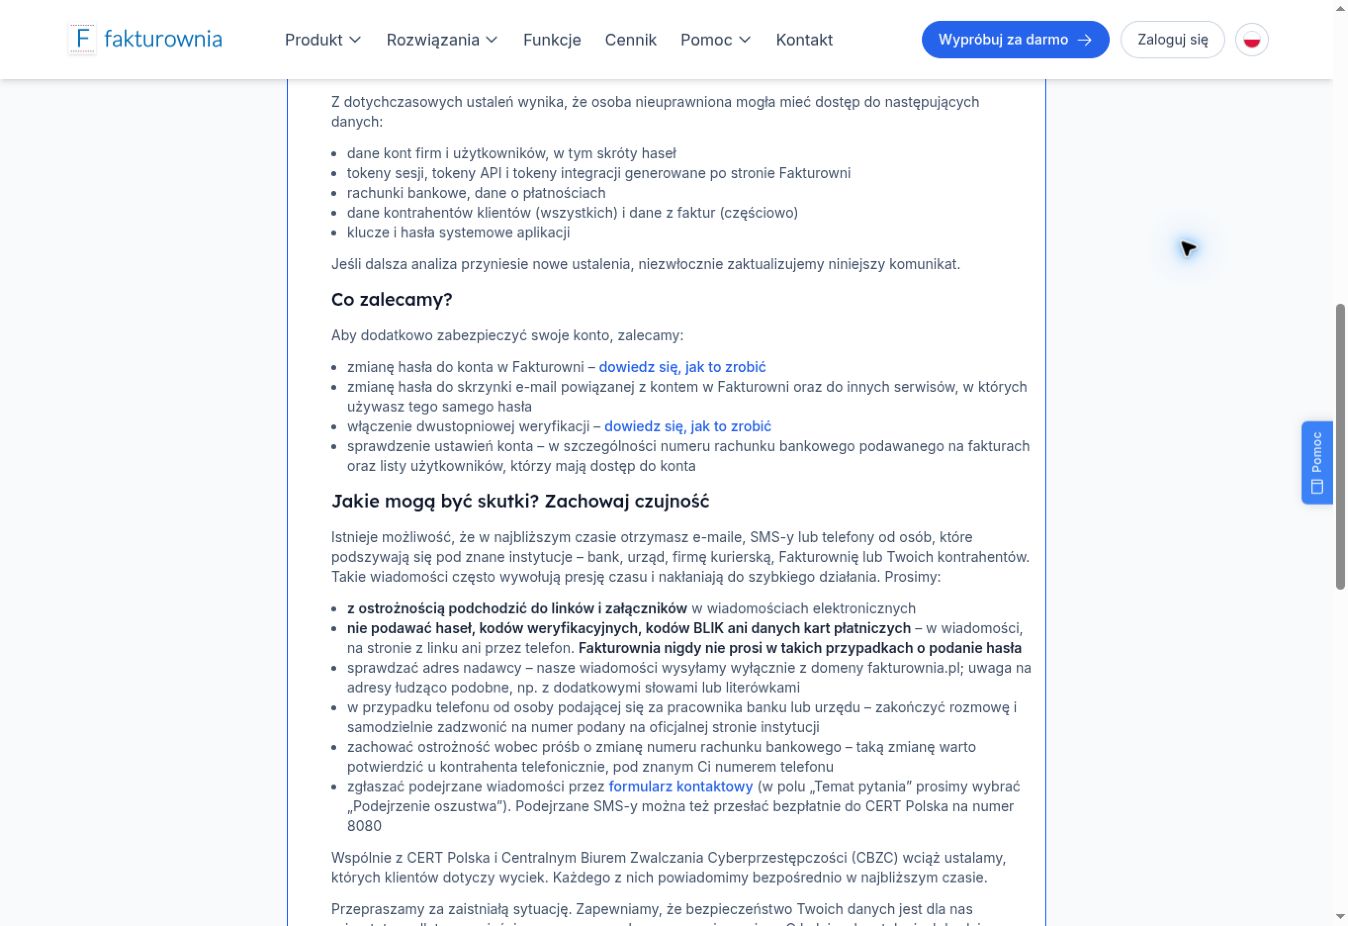
- Zmień hasło do Fakturowni. Ustaw nowe, długie i unikalne hasło, którego nie używasz w żadnym innym serwisie.
- Zmień powtórzone hasła. Priorytetem jest skrzynka e-mail powiązana z kontem oraz pozostałe ważne usługi firmowe.
- Włącz uwierzytelnianie dwuetapowe. Ogranicza ono ryzyko przejęcia konta nawet wtedy, gdy napastnik zna hasło.
- Sprawdź numer rachunku zapisany w ustawieniach oraz na ostatnio wygenerowanych fakturach.
- Przejrzyj listę użytkowników konta i ich uprawnienia. Usuń nieznane lub nieużywane dostępy.
- Odnów tokeny API używane przez sklep, CRM, system księgowy lub własną aplikację i zaktualizuj konfigurację połączonych usług.
- Uprzedź księgowość i osoby obsługujące płatności. Każdą prośbę o zmianę rachunku potwierdzaj innym kanałem.
Na jakie oszustwa trzeba teraz uważać?
Najbardziej prawdopodobnym skutkiem naruszenia jest wzrost liczby dobrze przygotowanych prób phishingu. Przestępca dysponujący nazwą firmy, danymi kontrahenta lub informacjami o rozliczeniach może stworzyć wiadomość wyglądającą znacznie bardziej wiarygodnie niż zwykły masowy spam.
- wiadomości z presją czasu i prośbą o pilną płatność
- prośby o zmianę numeru rachunku bankowego
- linki prowadzące do ponownego logowania lub weryfikacji konta
- załączniki udające faktury, korekty albo potwierdzenia przelewu
- telefony z prośbą o hasło, kod SMS, kod BLIK lub dane karty
- wiadomości z domen podobnych do fakturownia.pl, ale zawierających literówkę lub dodatkowe słowo
Czy trzeba zmieniać certyfikat KSeF?
Na podstawie informacji dostępnych 30 września 2026 roku nie ma potwierdzenia, aby incydent objął certyfikaty KSeF lub dane przechowywane w KSeF. Ministerstwo Finansów również nie stwierdziło naruszenia systemu. Użytkownicy powinni śledzić aktualizacje oficjalnych komunikatów i wykonywać działania wskazane przez Fakturownię oraz administratorów używanych integracji.
Co ten incydent oznacza dla firm?
Incydent w systemie SaaS używanym przez wiele organizacji pokazuje, że bezpieczeństwo firmy zależy także od dostawców zewnętrznych. Samo silne hasło nie wystarczy. Potrzebne są również: uwierzytelnianie dwuetapowe, ograniczanie uprawnień, regularny przegląd integracji i tokenów API, procedura potwierdzania zmian rachunków oraz szkolenie osób pracujących z fakturami.
Jeżeli Twoja firma korzysta z Fakturowni, warto potraktować ten moment jako okazję do krótkiego audytu: sprawdzić konta, dostępy, integracje, kopie bezpieczeństwa i sposób reagowania na podejrzane wiadomości. Kilkadziesiąt minut poświęcone teraz może zapobiec znacznie kosztowniejszemu oszustwu.
Źródła i aktualność informacji
- Fakturownia — komunikat dotyczący incydentu: https://fakturownia.pl/incydent
- Ministerstwo Finansów / KAS — komunikat dotyczący KSeF: https://www.gov.pl/web/kas/komunikat-ministerstwa-finansow2
- Niebezpiecznik.pl — opis incydentu: https://niebezpiecznik.pl/post/fakturownia-pl-zhackowana/
Artykuł przedstawia stan wiedzy na 30 września 2026 roku. Zakres incydentu jest nadal analizowany, dlatego warto śledzić aktualizacje oficjalnego komunikatu Fakturowni.