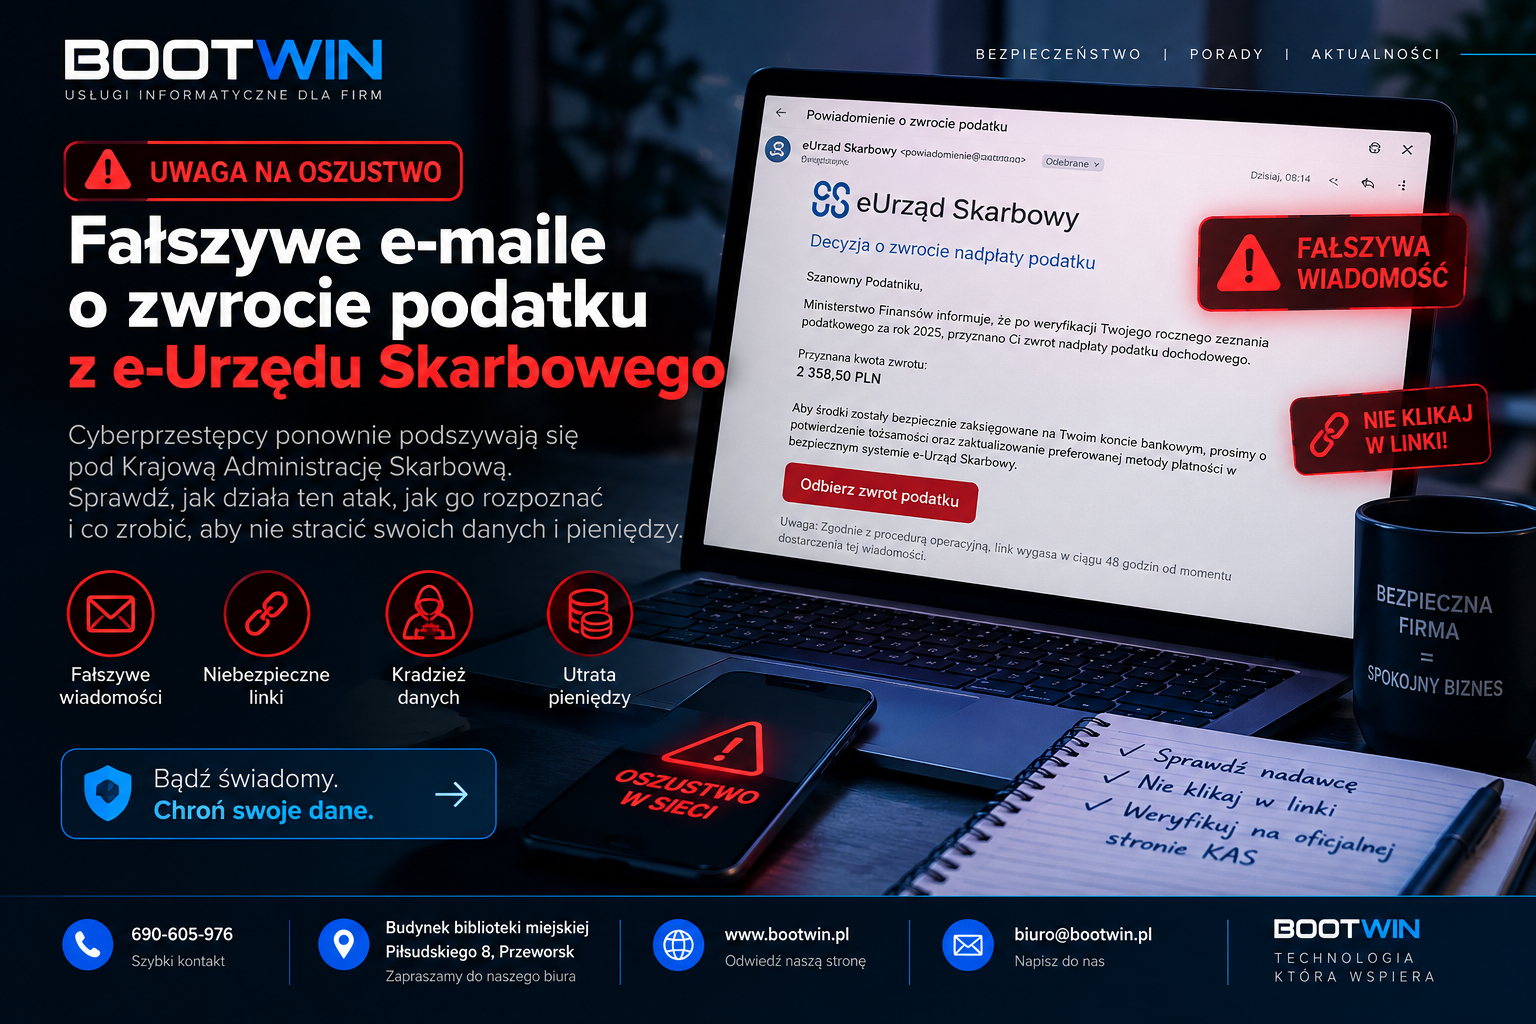
Wiadomość wygląda urzędowo. Jest logo e-Urzędu Skarbowego, konkretna kwota zwrotu, informacja o rozliczeniu PIT za 2025 rok i przycisk „Odbierz zwrot podatku”. Do tego presja czasu: 48 godzin na potwierdzenie tożsamości i „aktualizację preferowanej metody płatności”. To właśnie mechanizm, przed którym ostrzega Krajowa Administracja Skarbowa. Celem oszustów jest skłonienie odbiorcy do kliknięcia w link i przekazania danych lub pieniędzy.
Jak wygląda ten konkretny atak?
W analizowanym przykładzie przestępcy podszywają się pod Ministerstwo Finansów i e-Urząd Skarbowy. Wiadomość informuje o rzekomo przyznanym zwrocie nadpłaty podatku w wysokości 2 358,50 zł. Odbiorca jest proszony o potwierdzenie tożsamości oraz zaktualizowanie metody płatności. Następnie pojawia się informacja, że link wygaśnie w ciągu 48 godzin.
To klasyczny phishing: wiadomość nie musi zawierać złośliwego załącznika. Wystarczy, że nakłoni odbiorcę do przejścia na stronę kontrolowaną przez przestępców. Taka strona może imitować serwis banku, e-Urząd Skarbowy, Profil Zaufany albo formularz płatności.
Dlaczego ta wiadomość może wyglądać wiarygodnie?
- Wykorzystuje nazwę i elementy graficzne e-Urzędu Skarbowego oraz Krajowej Administracji Skarbowej.
- Podaje konkretną, wiarygodnie wyglądającą kwotę zwrotu.
- Odwołuje się do rozliczenia podatkowego za poprzedni rok.
- Używa formalnego języka i podpisu instytucji publicznej.
- Buduje presję czasu, informując o wygaśnięciu linku po 48 godzinach.
- Sugeruje prostą korzyść finansową: wystarczy kliknąć, aby odebrać pieniądze.
Presja czasu to nie przypadek
Informacja o 48 godzinach ma ograniczyć czas na spokojne zastanowienie się lub konsultację. Presja czasu jest jednym z najczęstszych elementów socjotechniki. Oszust chce, aby odbiorca działał szybko, zanim sprawdzi adres nadawcy, domenę strony lub zaloguje się do prawdziwego e-Urzędu Skarbowego własną drogą.
Co może wydarzyć się po kliknięciu?
Dokładny dalszy przebieg zależy od wariantu kampanii. Celem może być wyłudzenie informacji lub środków finansowych. Fałszywy formularz może próbować zebrać dane osobowe, dane logowania, numer rachunku, dane bankowości elektronicznej lub inne informacje potrzebne do dalszego oszustwa.
- Wyłudzenie loginu i hasła do bankowości lub innego serwisu.
- Próba przejęcia danych osobowych potrzebnych do dalszych oszustw.
- Nakłonienie do zatwierdzenia operacji finansowej.
- Przekierowanie przez kilka fałszywych stron w celu zwiększenia wiarygodności ataku.
- Nakłanianie do podania kodów autoryzacyjnych lub innych danych zabezpieczających.
- W niektórych kampaniach także próba dostarczenia szkodliwego oprogramowania.
Jak rozpoznać fałszywą wiadomość?
- Sprawdź pełny adres nadawcy, a nie tylko wyświetlaną nazwę.
- Sprawdź adres linku bez otwierania. Domena powinna być dokładnie taka jak oficjalna usługa, bez literówek i dodatkowych członów.
- Zachowaj szczególną ostrożność, gdy wiadomość wymaga szybkiego działania.
- Nie ufaj wiadomości tylko dlatego, że zawiera logo, stopkę i dane instytucji.
- Jeśli wiadomość dotyczy zwrotu podatku, otwórz oficjalny serwis samodzielnie, wpisując adres w przeglądarce.
Co zrobić, jeśli dostałeś taką wiadomość?
- Nie klikaj linków i nie pobieraj załączników.
- Nie odpowiadaj na wiadomość i nie podawaj żadnych danych.
- Wejdź do e-Urzędu Skarbowego samodzielnie i sprawdź rozliczenia.
- Zgłoś podejrzaną wiadomość do CERT Polska przez incydent.cert.pl.
- W razie wątpliwości skontaktuj się z KAS lub właściwym urzędem niezależnym kanałem kontaktu.
- Usuń wiadomość dopiero po ewentualnym zabezpieczeniu jej jako materiału do zgłoszenia.
Kliknąłem link, ale niczego nie wpisałem. Co teraz?
Samo wejście na stronę nie oznacza, że konto bankowe zostało przejęte. Zamknij witrynę i nie wykonuj dalszych instrukcji. Jeżeli pobrał się plik, nie uruchamiaj go. Jeśli urządzenie jest firmowe lub zawiera ważne dane, poinformuj osobę odpowiedzialną za IT.
Podałem login, hasło albo dane bankowe
W takim przypadku czas ma znaczenie. Skontaktuj się z bankiem przez oficjalny numer infolinii, zmień hasło do zagrożonego konta z zaufanego urządzenia i sprawdź historię logowań oraz operacji. Jeżeli to samo hasło było używane w innych serwisach, zmień je również tam. Włącz uwierzytelnianie wieloskładnikowe tam, gdzie jest dostępne.
Zatwierdziłem operację finansową albo straciłem pieniądze
Natychmiast skontaktuj się z bankiem i zgłoś zdarzenie. Poproś o zabezpieczenie rachunku i omów możliwość zatrzymania lub reklamacji operacji. Zabezpiecz wiadomości, adresy stron, numery telefonów i potwierdzenia transakcji. Poszkodowani powinni również zgłosić sprawę organom ścigania i do CERT Polska.
Dlaczego firmy są szczególnie narażone?
W małej firmie jedna osoba często obsługuje pocztę, księgowość, bankowość, faktury i kontakty z urzędami. Wiadomość o zwrocie podatku może pojawić się w skrzynce w środku dnia pracy, pomiędzy prawdziwymi fakturami i korespondencją. Skuteczność phishingu zwiększa pośpiech, rutyna i brak regularnych szkoleń.
- Pracownicy powinni wiedzieć, gdzie zgłosić podejrzaną wiadomość.
- Dostęp do bankowości i ważnych usług powinien być chroniony uwierzytelnianiem wieloskładnikowym.
- Nie należy wykorzystywać jednego hasła do poczty, banku i systemów firmowych.
- Komputery i przeglądarki powinny być regularnie aktualizowane.
- Warto stosować filtrowanie poczty oraz poprawnie skonfigurowane SPF, DKIM i DMARC dla własnej domeny.
- Firma powinna mieć prostą procedurę: co zrobić po kliknięciu, podaniu danych lub podejrzanej transakcji.
Największy błąd: „Ja bym się na to nie nabrał”
Skuteczny phishing nie musi wyglądać prymitywnie. Przestępcy kopiują logotypy, typografię i język prawdziwych instytucji, wykorzystują aktualne wydarzenia i dobierają wiarygodne kwoty. Bezpieczniejsze podejście to założenie, że każdy może popełnić błąd, dlatego potrzebne są proste zasady i dodatkowe zabezpieczenia techniczne.
Pięć zasad, które warto zapamiętać
- Urząd nie potrzebuje Twojego hasła do banku, aby wypłacić zwrot podatku.
- Nie otwieraj usługi publicznej z linku przesłanego w nieoczekiwanej wiadomości — wejdź do niej samodzielnie.
- Presja czasu i obietnica pieniędzy powinny zwiększyć czujność.
- Logo i poprawny język nie są dowodem autentyczności wiadomości.
- Jeśli popełnisz błąd, reaguj od razu — szybkie zgłoszenie może ograniczyć konsekwencje.
Źródła
- Krajowa Administracja Skarbowa / Ministerstwo Finansów — komunikaty ostrzegające przed fałszywymi wiadomościami o zwrocie podatku i podszywaniem się pod KAS.
- CERT Polska — incydent.cert.pl — zgłaszanie podejrzanych wiadomości, domen i incydentów phishingowych.
- Oficjalny serwis e-Urząd Skarbowy — weryfikacja rozliczeń i zwrotów podatku bez korzystania z linków w nieoczekiwanej korespondencji.